Cantina 发布 apex-flash-1:GLM-5.3-Flash 微调的开源权重漏洞研究模型,60 道留出任务解出 40 道
据 MarkTechPost 2026 年 10 月 4 日报道,Cantina Security 联合 Yeta Labs 发布开源权重模型 apex-flash-1,在 GLM-5.3-Flash 上以 GRPO 微调,MIT 许可发布于 Hugging Face,自报 60 道留出漏洞任务解出 40 道、BF16 权重约需 640GB 显存。
发生了什么
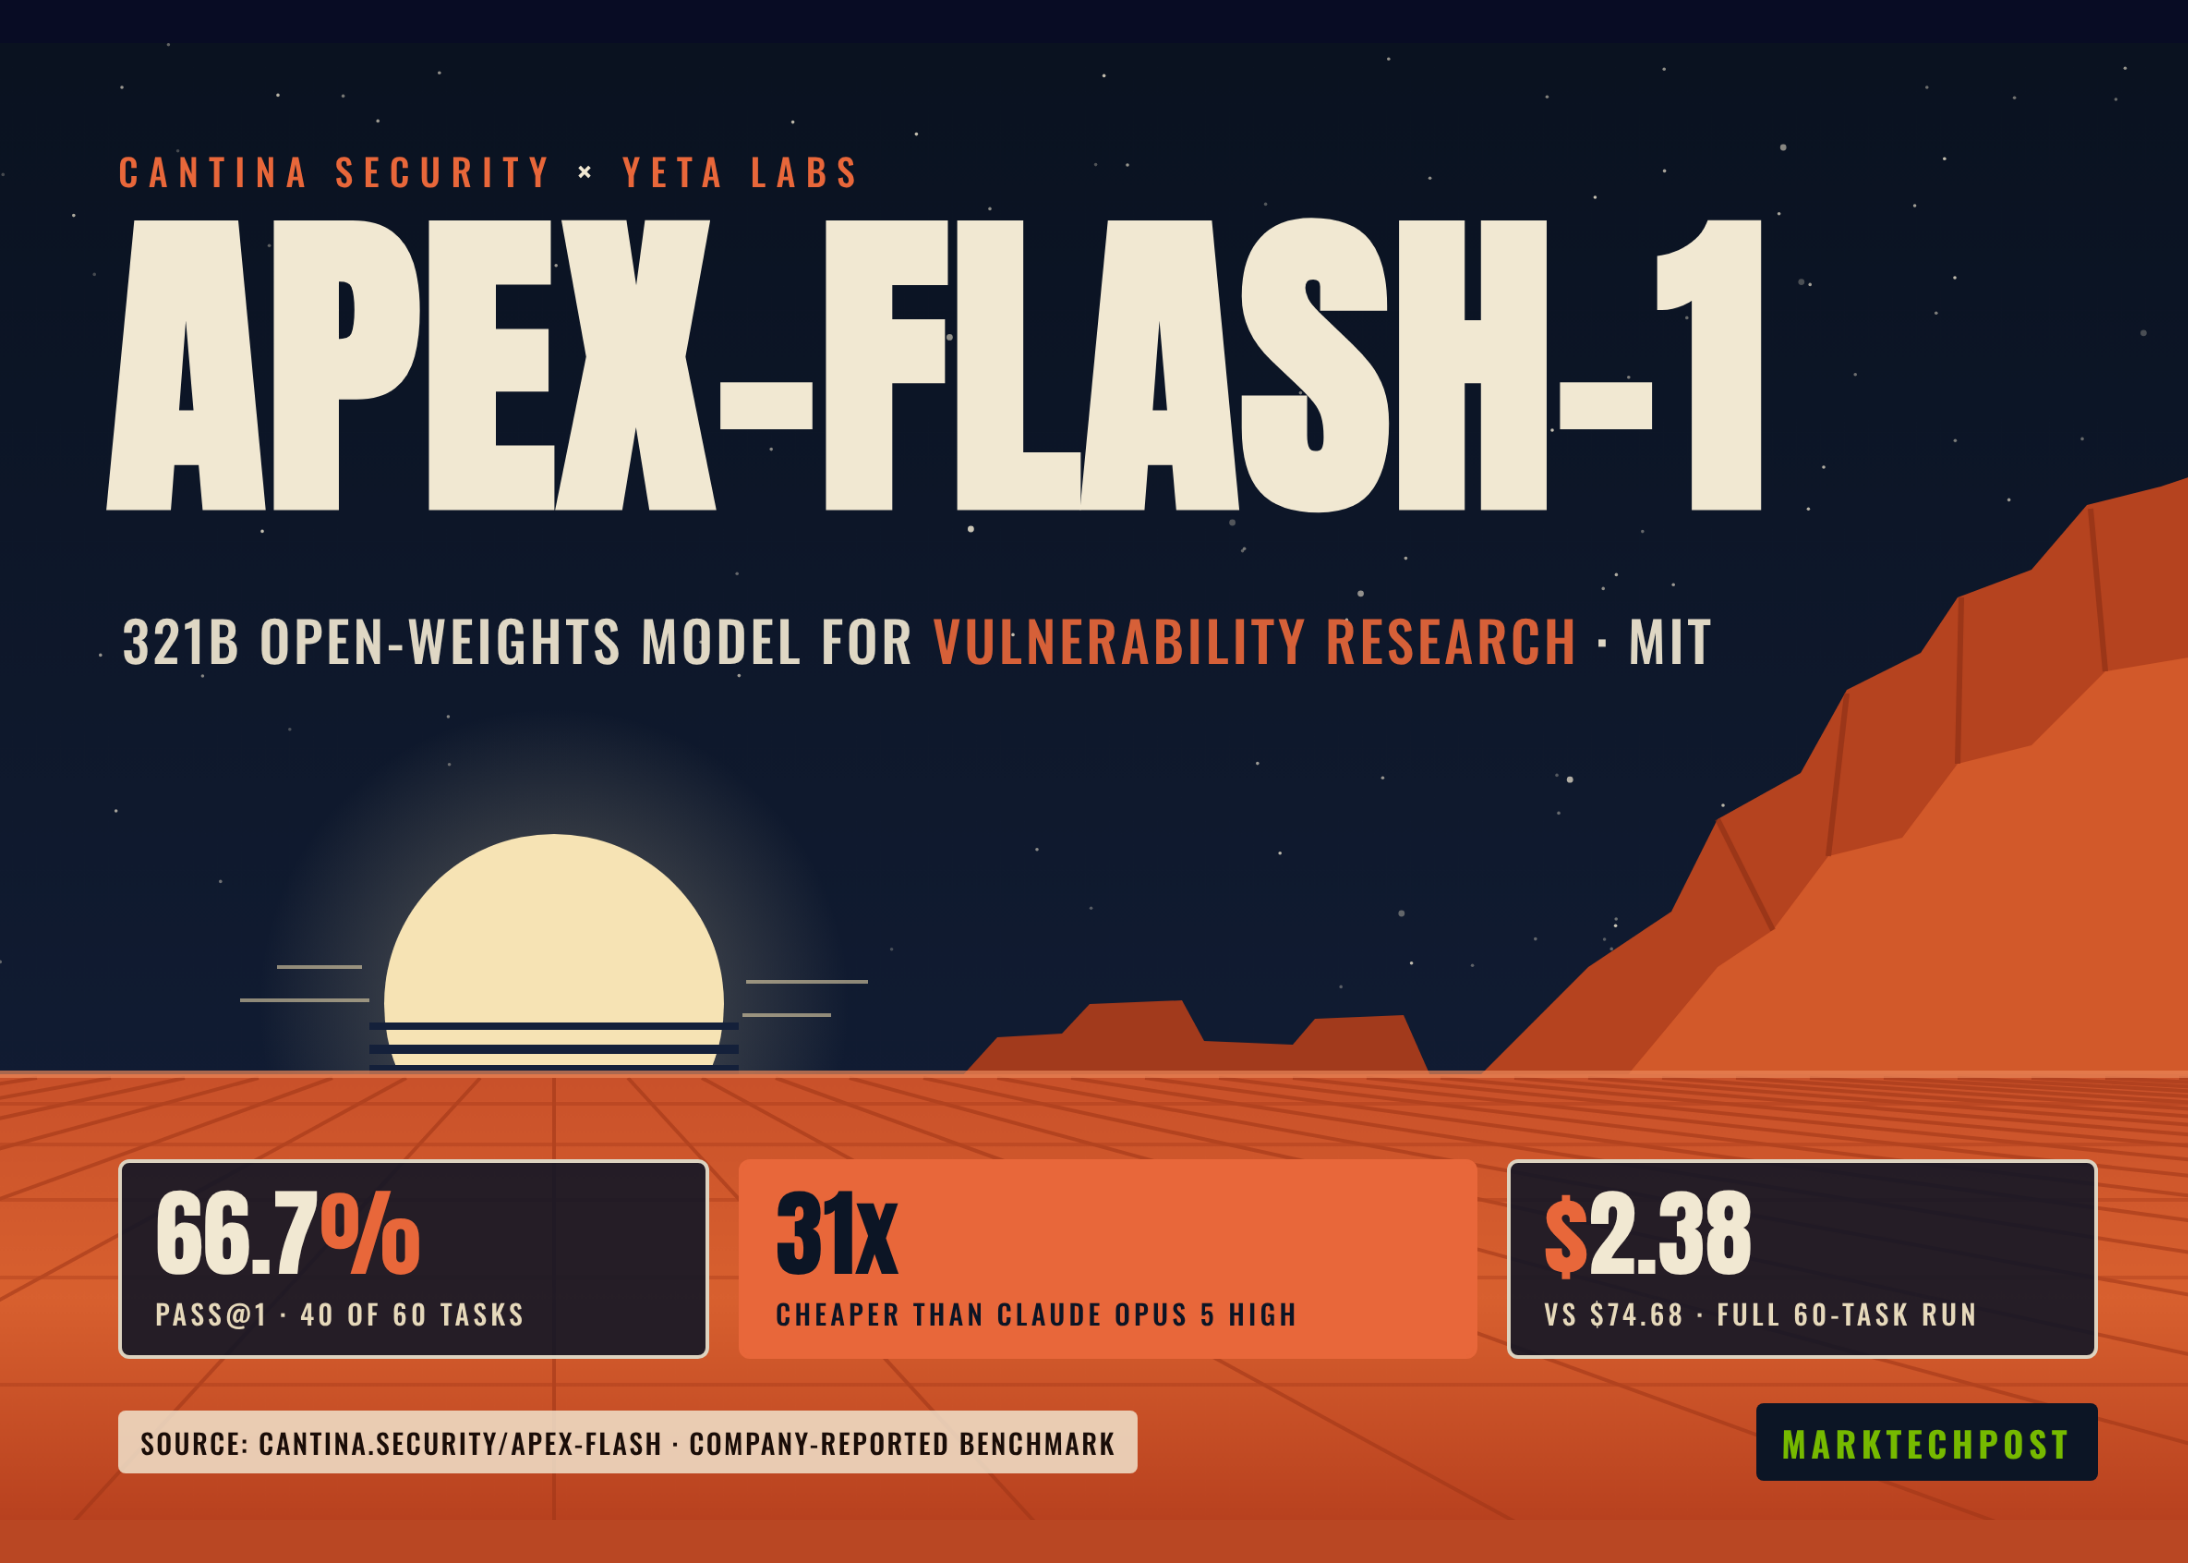
据 MarkTechPost 2026 年 10 月 4 日报道,Cantina Security 联合 Yeta Labs 发布 apex-flash-1。该模型是对 Z.ai 的 GLM-5.3-Flash(MoE,总参数约 3200 亿、激活 180 亿)做强化学习微调的产物,已在 Hugging Face 以 MIT 许可发布权重。报道称总参数量 3213 亿,训练使用 GRPO、rank-256 LoRA 与选择性全参数训练;数据为 50 个真实漏洞案例衍生出的 150 个任务,每个案例含引导式白盒、聚焦白盒、聚焦黑盒三种变体。案例类型中授权/身份/权限范围类缺陷占 72%,账目与数值精度类占 18%,其余为时间校验、业务规则与 SSRF。报道援引模型卡称 rollout 在 Codex agent harness 中运行。评估方面,Cantina 从 20 个留出案例中选 60 个任务,每模型跑一遍:apex-flash-1 解出 40/60(66.7% pass@1,约 2.38 美元),基座 GLM-5.3-Flash 为 36/60(60.0%,约 4.56 美元),Claude Opus 5 High 为 43/60(71.7%,约 74.68 美元)。报道还提到存在实验性 apex-flash-1-abliterated 变体,拒答行为被修改且未单独评估。Cantina 将其定位为由更大模型调度的工作模型,面向本地自控部署的防守方场景。需说明的是,上述基准与成本均为厂商自报的内部数据。
对开发者的影响
对开发者的影响可分三层。第一是许可与使用边界:报道称权重以 MIT 许可发布,这与“权重可下载”是两件不同的事——MIT 是许可条款,可商用与再分发路径相对清晰,但仍需以官方仓库的 LICENSE 与 NOTICE 为准,报道未逐条说明是否附有单独的使用政策。第二是部署成本结构:报道称 BF16 权重约需 640GB 显存,这不是单卡可承载的量级,自托管需要多卡节点或量化移植;报道提到社区已有 4-bit 移植,但未给出质量评估,量化对漏洞利用类任务的影响是未知数,需自行对照。第三是任务适应性:训练数据 72% 集中在授权、身份与权限范围类缺陷,这类任务上的表现不能外推到内存安全、并发、密码学或供应链类漏洞,评估应按缺陷类别分层统计而非只看总 pass@1。此外,报道把该模型定位为被更大模型调度的“工作模型”,暗示其预期集成方式是 agent harness 中的一个执行环节,接口与工具调用协议的对齐程度会直接影响可用性。就当前目录状态而言:apex-flash-1 在 KimiSeek 实时目录中没有精确匹配项,若需调用其基座 GLM-5.3-Flash,目录中存在同名条目,但目录信息只说明当前可调用性,不能作为该报道基准、价格或权重的证据。
接入与评估建议
以下为建议与条件性分析,不是报道中的事实陈述。建议一:先按缺陷类别做小样本对照,再决定是否投入自托管。报道中的具体变化是训练数据 72% 集中在授权/身份/权限范围类缺陷;对应决策是选用 apex-flash-1 还是基座 GLM-5.3-Flash,前提条件是目标任务是否落在这些类别;可测量的评估标准是在自有留出的 20 至 30 道授权类任务上比较两者 pass@1 差值,若提升不足约 5 个百分点,则不值得承担多卡部署的额外运维成本。建议二:为 agent 集成设置工具调用成功率门槛。报道称 rollout 在 Codex agent harness 中运行,并列出代码阅读、工具调用、漏洞利用开发与验证为目标能力;对应决策是把它作为 agent 中的执行者而非规划者,前提是你的 harness 工具 schema 与其训练环境接近;可测量的评估标准是在 50 次真实工具调用中统计格式合法率与端到端完成率,若格式合法率低于约 95%,应先加一层输出校验再接入。建议三(条件性):显存不足时是否选择 4-bit 社区移植。报道提到已有 4-bit 移植但无质量数据;对应决策是在等待官方量化与采用社区移植之间取舍,前提是你的任务对数值精度更敏感还是对吞吐更敏感;可测量的评估标准是量化前后跑同一组 60 道任务,比较解出数量下降幅度,若下降超过 3 至 5 道,则不适合直接替代 BF16 用于自动化漏洞验证。
限制与待确认事项
所有基准数据(66.7% pass@1、40/60、约 2.38 美元等)均为 Cantina 自报的内部结果,样本来自 20 个留出案例、共 60 个任务,规模较小且任务类型分布未完整公开,第三方尚未复现。报道未披露评估的评分规则、是否允许多次尝试以及“解出”的判定标准,pass@1 在不同实现下含义可能不同。apex-flash-1-abliterated 变体未单独评估,其拒答行为改动对安全性的影响完全未知。硬件需求方面,报道正文称约 640GB、横向表称约 642GB、参数表称 BF16 328GB,几处数字不一致,选型时需以官方仓库实际权重文件大小为准;社区 4-bit 移植无质量数据。就本轮目录核对而言,apex-flash-1 这一版本当前未出现在 KimiSeek 实时目录中,本文提到的任何 API 可用性或调用成本均指向厂商或第三方服务方,不代表可在本平台直接调用;其基座 GLM-5.3-Flash 在目录中存在同名条目,但该目录信息仅反映当前可调用性,不构成对报道基准或价格的佐证。报道日期为 2026 年 10 月 4 日,其中的成本对比与结论具有时效性,不应视为当前状态,价格类信息请以官方定价页面为准。